«Глазный» шпион: Циклоп Блинк возвращается с расширенными возможностями.
В августе 2026 года исследователи Counter Threat Unit™ (CTU) проанализировали вредоносный 64-битный исполняемый файл Linux под названием timezone_check, обнаруженный на нескольких скомпрометированных устройствах Cisco Firewall Management Center (FMC). Этот сложный модульный имплант обеспечивает постоянный удаленный доступ к скомпрометированной системе Linux. Анализ CTU™ показал, что это вариант вредоносной программы Cyclops Blink, ранее проанализированной Национальным центром кибербезопасности Великобритании (NCSC) в 2022 году, и, вероятно, связан с российской группой угроз IRON VIKING (также известной как Sandworm и Seashell Blizzard). Cisco опубликовала подробности этой кампании 9 сентября, что побудило исследователей CTU публично опубликовать свой анализ.
В отличие от образцов, ориентированных на WatchGuard и задокументированных в 2022 году, вариант 2026 года работает на x86-64 Linux и использует стандартную систему сохранения данных System V (SysV), а не модификацию прошивки, специфичную для конкретного производителя. Это изменение расширяет диапазон потенциально совместимых сетевых периферийных устройств. Расширенные возможности имплантата включают активное обнаружение сети и сервисов, программируемый мониторинг пакетов, передачу файлов и выполнение полезной нагрузки, что позволяет скомпрометированному устройству служить платформой для внутренней разведки, сбора разведывательной информации и последующих операций.
Обзор вредоносного ПО
Cyclops Blink — это модульная ботнет-платформа и вредоносное ПО, организованная вокруг родительского контроллера и пяти дочерних рабочих модулей. Родительский контроллер создает выделенные каналы межпроцессного взаимодействия (IPC) для каждого модуля, маршрутизирует входящие команды по идентификатору модуля, собирает выходные данные модуля, применяет криптографическую защиту и отправляет полученные записи в инфраструктуру управления и контроля (C2). Использование отдельных процессов помогает изолировать сбои модулей и позволяет нескольким задачам выполняться одновременно. На рисунке 1 показана взаимосвязь между контроллером и его рабочими модулями.
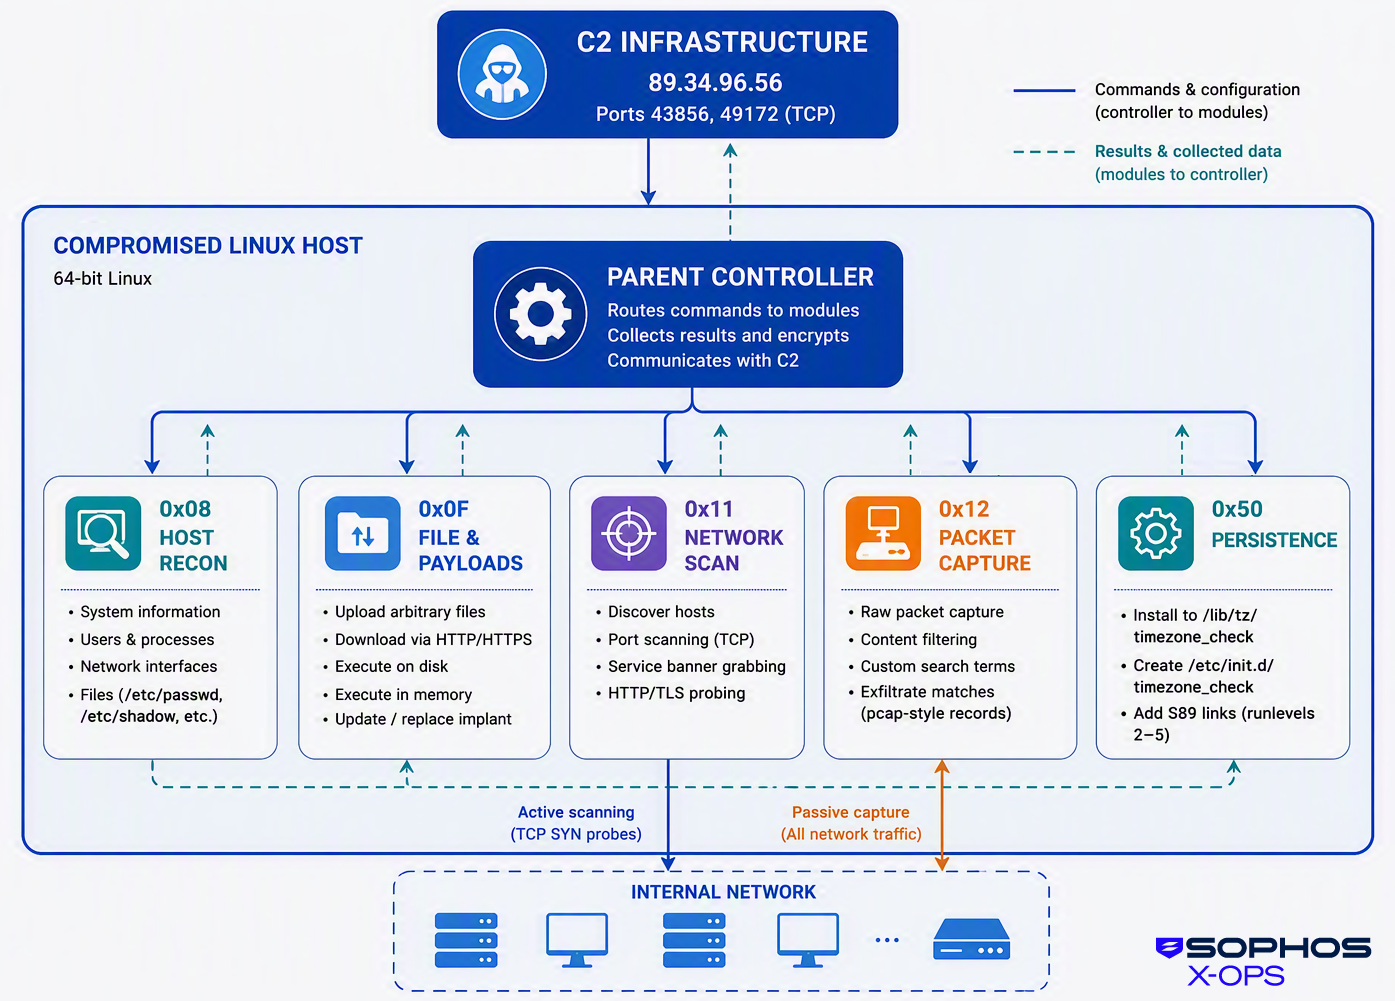
Рисунок 1: Архитектура «Мгновенного перемещения» Циклопа
Контроллер маскируется под процесс с именем [kworker/0:1], чтобы слиться с списками процессов Linux и снизить вероятность случайного обнаружения (см. рис. 2). Настоящие потоки kworker выполняют фоновую работу ядра и распространены в системах Linux.
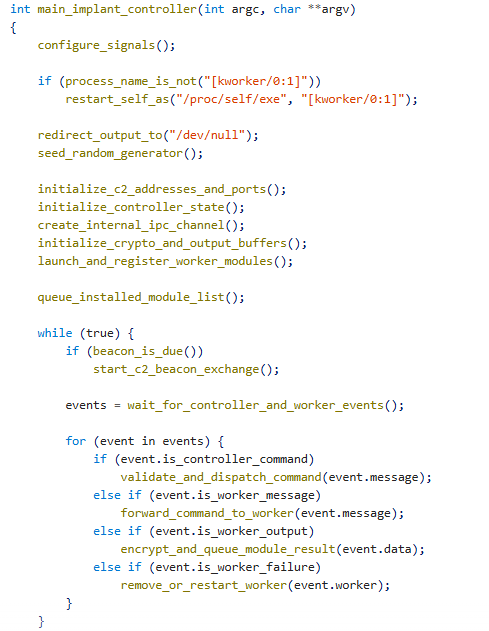
Рисунок 2: Псевдокод контроллера Cyclops Blink
Контроллер поддерживает структуру состояния фиксированного размера, которая распространяется на каждый зарегистрированный рабочий модуль. Структура содержит список активных IPv4-адресов C2, значение, связанное с сессией, интервал повторных маяков, оставшееся время до следующего маяка, информацию об исходящей очереди, идентификатор процесса контроллера, а также идентификатор модуля и идентификатор процесса каждого установленного рабочего модуля. Контроллер перестраивает и передает эту структуру во время инициализации, перед обменом данными с C2 и после обработки распознанных команд контроллера. Этот механизм обеспечивает синхронизацию независимо выполняющихся рабочих процессов с изменениями общей конфигурации и состояния контроллера. В таблице 1 перечислены реализованные управляющие коды.
| Код управления | Оцененная функция |
| 0x00 | Завершить работу контроллера |
| 0x01 | Чтобы немедленно активировать маяк, установите время следующего маяка на текущее время. |
| 0x02 | Замените активный список IPv4-адресов C2, хранящихся в оперативной памяти. |
| 0x03 | Запланировать отправку следующего сигнала после указанной задержки. |
| 0x04 | Установите интервал повторного отправки маяков. |
| 0x05 | Загрузка или замена рабочего модуля |
| 0x06 | Перезагрузите контроллер. |
| 0x07 | Обновите значение, связанное с сессией контроллера или C2, а затем передайте его рабочим модулям. |
| 0x08 | Зарезервировано или не реализовано в проанализированных образцах |
| 0x09 | Зарезервировано или не реализовано в проанализированных образцах |
| 0x0A | Зарезервировано или не реализовано в проанализированных образцах |
| 0x0B | Отправьте встроенный открытый ключ RSA выбранному рабочему модулю. |
| 0x0C | Отправьте встроенный закрытый ключ RSA выбранному рабочему модулю. |
| 0x0D | Отправьте встроенный сертификат X.509 выбранному рабочему модулю. |
Таблица 1: Коды управления «Мерцанием Циклопа»
В процессе инициализации контроллер добавляет правила ACCEPT в цепочку OUTPUT Linux iptables для портов назначения TCP 43856 и 49172, которые используются для связи с C2. Сначала контроллер пытается изменить таблицу фильтров напрямую через связанный интерфейс libiptc и включает резервный путь, который вызывает системную утилиту iptables. Соответствующие правила удаляются при завершении работы или перезапуске контроллера. Эти изменения предназначены для обеспечения того, чтобы локальная политика брандмауэра разрешала исходящие соединения C2 имплантата.
Описание модулей
Проанализированный исследователями из CTU имплантат содержит пять рабочих модулей, которые выполняют разведку хоста, передачу файлов и выполнение полезной нагрузки, активное обнаружение сети, выборочный захват пакетов и обеспечение постоянного присутствия в сети.
Модуль 0x08: разведка хоста
Модуль 0x08 анализирует скомпрометированную систему Linux и ее непосредственную сетевую среду, предоставляя оператору подробную информацию о конфигурации устройства, привилегиях, операционной роли и возможностях подключения. Модуль собирает следующую информацию:
- информация об операционной системе, ядре, имени хоста и времени безотказной работы
- Подробная информация о процессоре, памяти, файловой системе и хранилище данных.
- локальные пользователи, группы, процессы и командные строки
- сетевые интерфейсы, адреса, данные ARP и конфигурация резолвера
Если у экземпляра импланта достаточно привилегий на скомпрометированном хосте, модуль может также получить доступ к /etc/shadow, потенциально раскрывая хэши паролей для автономного анализа (см. рисунок 3).
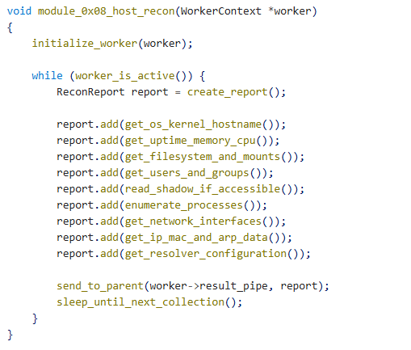
Рисунок 3: Псевдокод модуля 0x08 в высоком уровне.
Модуль разведки запускается по умолчанию каждые 10 минут или может быть запущен по запросу. Собранная информация возвращается контроллеру для передачи на его сервер управления и контроля (C2). На устройствах на периферии сети, таких как Cisco FMC, эта разведка предоставляет ценный контекст, поскольку хост может иметь доступ к привилегированным сетям управления и нескольким внутренним диапазонам адресов. Полученный инвентаризационный список может помочь оператору понять окружающую среду, идентифицировать административные службы и смежные системы, оценить доступные учетные данные и спланировать последующее обнаружение сети или горизонтальное перемещение.
Модуль 0x0F: передача файла и выполнение полезной нагрузки.
Модуль 0x0F предоставляет основной механизм импланта для передачи файлов и развертывания дополнительных возможностей. Модуль может загружать локальные файлы в инфраструктуру C2, скачивать контент по HTTP или HTTPS, сохранять полученные полезные нагрузки в указанный оператором путь и выполнять загруженные файлы в качестве дочерних процессов. Если команда сервера C2 не предоставляет доступного абсолютного адреса назначения, модуль формирует путь в каталоге /var/tmp, используя базовое имя URL. Если доступное базовое имя отсутствует, используется путь /var/tmp/a.tmp.
Модуль также может записывать загруженный код непосредственно в исполняемую память, позволяя запускать полезную нагрузку без сохранения в виде обычного файла. Полученные исполняемые файлы Linux ELF могут быть зарегистрированы в качестве дополнительных модулей Cyclops Blink, расширяя функциональность имплантата, пока он остается активным. Модуль 0x0F обрабатывает отдельные запросы на передачу от сервера C2 в отдельных дочерних процессах, позволяя имплантату выполнять операции передачи файлов и выполнения полезной нагрузки, не блокируя контроллер или другие рабочие модули.
Модуль 0x0F предоставляет оператору значительную гибкость после взлома. Он может собирать и передавать доступные данные, получать дополнительные инструменты, запускать последующее вредоносное ПО, обновлять набор модулей имплантата и устанавливать дополнительные механизмы доступа. На устройстве управления сетью такая гибкость может позволить скомпрометированному устройству служить как точкой сбора разведывательной информации, так и промежуточной платформой для операций против систем, доступных из его доверенной сетевой позиции.
Этот модуль использует встроенный DNS-сервер через HTTPS, когда целевой адрес передачи HTTP или HTTPS содержит имя хоста, а не числовой IPv4-адрес. Сервер устанавливает TLS-соединение напрямую с общедоступным DNS-сервером Google по адресу 8.8.8.8:443, отправляет бинарный DNS-запрос через HTTP POST-запрос на адрес /dns-query, содержащий жестко закодированный User-Agent, и извлекает IPv4-адрес из возвращенного DNS-ответа (см. Рисунок 4). Полученный адрес затем становится доступен для процедур HTTP или HTTPS-соединения модуля. Такой подход позволяет импланту разрешать предоставленные оператором адреса передачи независимо от настроенной службы DNS скомпрометированной системы и избегать использования записей в локальных DNS-журналах для получения доказательств.
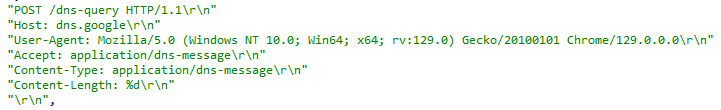
Рисунок 4: DNS-запрос Cyclops Blink, содержащий уникальный User-Agent.
Строка User-Agent намеренно имитирует современный настольный браузер, хотя внутренне она несогласована, поскольку сочетает rv:129.0 и токен Gecko браузера Firefox с токеном продукта Chrome. Эти элементы обычно не встречаются вместе, за исключением, возможно, скриптов и автоматизированных инструментов сбора данных, использующих генераторы User-Agent с открытым исходным кодом. Та же строка User-Agent также появляется в HTTP GET-запросах Cyclops Blink (см. Рисунок 5). Этот HTTP GET-запрос также является аномальным, поскольку в поле Accept-Language вместо запятых используются точки с запятой, а в поле Accept отсутствует ожидаемый тип и подтип носителя (универсальным подстановочным знаком был бы Accept: */*).
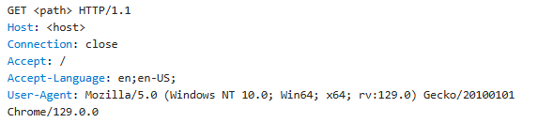
Рисунок 5: Некорректный HTTP GET-запрос Cyclops Blink.
Модуль 0x0F также может использовать следующую процедуру для замены запущенного экземпляра Cyclops Blink:
- Определите текущий исполняемый файл с помощью /proc/self/exe.
- Переименуйте текущий образ, указав путь к резервной копии.
- Загрузите заменяющий файл по исходному пути.
- Если загрузка не удалась, восстановите предыдущее изображение.
- Удалите резервную копию после успешного завершения операции.
- Запустите новый образ.
Модуль 0x11: сканер сети и служб
Модуль 0x11 обеспечивает возможности обнаружения внутренней сети и сервисов. Он перечисляет локально подключенные сети IPv4 и проверяет либо заданный оператором диапазон портов, либо встроенный список портов, связанных с часто используемыми инфраструктурными и управляющими сервисами. Задачи сканирования выполняются в отдельных дочерних процессах, что позволяет одновременно выполнять несколько операций без блокировки канала команд модуля.
Один из режимов сканирования формирует и передает полные кадры Ethernet, IPv4 и TCP через необработанный пакетный сокет. Он использует случайные исходные порты и значения, связанные с последовательностью, идентифицирует открытые порты по соответствующим ответам SYN-ACK и выполняет минимальное рукопожатие TCP. Для открытых служб модуль может собирать данные ответа. На TCP-порту 80 он отправляет запрос GET / HTTP/1.1rnrn, в то время как порт 443 передается отдельной процедуре проверки TLS. Функция необработанного сканирования выполняет только легковесную обработку пакетов и не реализует полную обработку потока TCP. Успешные результаты, включая целевые адреса, порты назначения и необязательные данные ответа службы, возвращаются контроллеру для защищенной передачи по каналу C2 имплантата.
Эта возможность особенно важна, когда имплантат развернут на устройстве на границе сети. С этой позиции модуль может обнаруживать внутренние системы и службы управления, недоступные напрямую из интернета. Результаты могут предоставить оператору подробное представление об окружающей сети, что может помочь в выборе целей, идентификации административной инфраструктуры и последующем перемещении по сети. В отличие от разведки хоста, выполняемой модулем 0x08, модуль 0x11 активно взаимодействует с соседними системами и, следовательно, может генерировать обнаруживаемую активность сканирования, подключения и проверки служб. В имплантат встроен список портов, который, по-видимому, предназначен для обнаружения широкого спектра стратегически важных внутренних систем (см. Таблицу 2).
| Категория | Порты во встроенном списке |
| Удаленное администрирование и доступ к терминалу | 22, 23 |
| Передача и обмен файлами | 20, 69, 115, 139, 445 |
| Электронная почта и обмен сообщениями | 25, 109, 110 |
| Службы именования, каталогов и обнаружения | 42, 43, 53, 137, 389 |
| Веб-сервисы | 80, 443, 1080, 3000, 5000, 8000, 8008, 8080, 8291, 8899 |
| Управление и мониторинг сети | 161, 162, 829, 10050, 10051 |
| Сервисы маршрутизации, туннелирования и VPN. | 179, 1701, 1723, 4500 |
| Стриминговые и медиасервисы | 554, 8554 |
| Высокие порты, связанные с IRC и часто перепрофилируемые для других целей. | 6665, 6667, 6668, 6669, 6697 |
| сервисы VMware | 902, 903 |
| Другие кандидаты | 18, 37, 49, 54, 56, 58, 68, 119, 156, 194, 458, 546, 547, 666, 751, 752, 760, 843, 853, 987, 1167, 1194, 1241, 1540, 6656 |
Таблица 2: Порты, просканированные программой Cyclops Blink.
Модуль 0x12: захват пакетов и мониторинг содержимого.
Модуль 0x12 позволяет оператору отслеживать трафик, видимый скомпрометированному устройству, и выборочно сохранять пакеты, содержащие указанное содержимое. Он захватывает необработанные кадры Ethernet и эффективно осуществляет поиск в полезных нагрузках приложений IPv4 по заданным оператором терминам. Затем он использует предоставленные оператором шаблоны поиска для идентификации материала, имеющего отношение к сбору разведывательной информации, вместо того, чтобы собирать весь доступный трафик, уменьшая объем ненужного трафика, отправляемого на сервер управления и контроля.
Модуль реализует программируемый мониторинг сетевого трафика и поддерживает три команды, перечисленные в таблице 3.
| Командование | Функция |
| 0x01 | Начало захвата пакетов |
| 0x02 | Остановить и завершить активную сессию захвата. |
| 0x03 | Перезагрузите подсистему захвата. |
Таблица 3: Коды команд 0x12 модуля Cyclops Blink
Модуль 0x12 использует следующий код для открытия сокета для приема пакетов в Linux, что позволяет модулю получать необработанные кадры Ethernet, видимые скомпрометированному хосту, в зависимости от его прав доступа и сетевого положения:
socket( AF_PACKET, SOCK_RAW, htons(ETH_P_ALL) );
Оператор может настроить продолжительность захвата, режим обработки, фильтры адресов и портов, а также поведение поиска содержимого. Внедрение компилирует предоставленные шаблоны в автомат сопоставления в стиле Ахо-Корасика, обеспечивая эффективный одновременный поиск нескольких значений. Захваченные пакеты IPv4 анализируются для обнаружения полезной нагрузки приложений TCP или UDP. Поиск содержимого осуществляется с помощью скомпилированного сопоставителя, и соответствующие пакеты сохраняются. Один из обратных вызовов содержит уникальную эвристику, которая подавляет первоначальное совпадение, если следующие байты равны «-AGE» или «-Age», что, вероятно, является попыткой предотвратить повторное совпадение поисковых запросов, связанных с пользователем, со строками HTTP User-Agent. Соответствующие пакеты сохраняются в виде записей в стиле pcap с метками времени, что позволяет оператору выборочно собирать трафик, содержащий учетные данные, токены, команды или другие интересующие материалы.
Этот модуль позволяет оператору собирать следующие элементы:
- учетные данные в открытом виде
- сессионные файлы cookie
- токены аутентификации
- запросы на приложения
- трафик проприетарного протокола
- административные команды
- другой конфиденциальный сетевой контент, соответствующий условиям, определенным оператором.
Модуль не выполняет повторную сборку TCP-потоков, поэтому поисковый запрос, разделенный на несколько TCP-сегментов, может не совпадать с результатами поиска по отдельным пакетам.
Модуль 0x50: сохранение состояния и самоперемещение
Модуль 0x50 обеспечивает сохранение состояния путем перемещения имплантата в системный каталог и регистрации перемещенного исполняемого файла в качестве службы инициализации SysV. При запуске модуля он определяет путь к запущенному исполняемому файлу через /proc/self/exe и сравнивает полученный результат с предполагаемым местом установки (/lib/tz/timezone_check в проанализированных примерах). Если имплантат уже запущен из этого места, модуль пропускает этапы копирования файла и регистрации службы. Такой подход предотвращает повторное самоперемещение и дублирование артефактов сохранения состояния.
При запуске из другого места модуль создает каталог /lib/tz (устанавливая права доступа 0755) и копирует запущенный исполняемый файл в /lib/tz/timezone_check. После подтверждения успешного копирования он удаляет исходный исполняемый файл из файловой системы. Запущенный процесс остается неизменным, поскольку Linux позволяет удалять исполняемый файл, в то время как его образ остается отображенным в памяти. Такое поведение уменьшает количество следов в исходном месте развертывания и оставляет только более правдоподобно названную постоянную копию.
Затем модуль создает исполняемый скрипт инициализации в каталоге /etc/init.d/timezone_check, используя встроенный шаблон оболочки (см. рисунок 6).
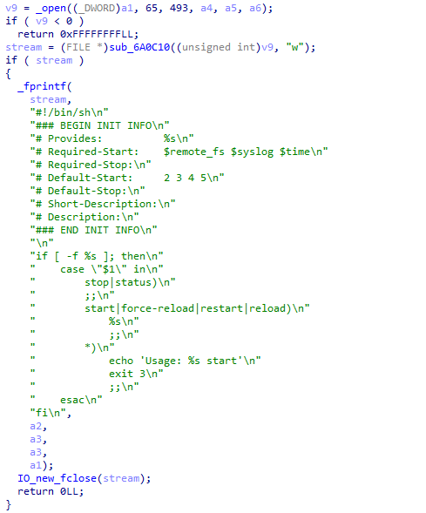
Рисунок 6: Шаблон для скрипта инициализации способности «Телепортация Циклопа»
Для обеспечения автоматического выполнения модуль создает символические ссылки для уровней выполнения SysV от 2 до 5, где каждая ссылка ведет на ../init.d/timezone_check:
- /etc/rc2.d/S89timezone_check
- /etc/rc3.d/S89timezone_check
- /etc/rc4.d/S89timezone_check
- /etc/rc5.d/S89timezone_check
Префикс S89 обозначает скрипт как службу запуска инициализации SysV и определяет порядок его выполнения в последовательности загрузки. В системах, которые учитывают эти каталоги уровней выполнения SysV, конфигурация предписывает системе инициализации автоматически запускать скрипт в соответствии с указанным состоянием уровня выполнения, обеспечивая при этом запуск timezone_check после того, как службы с более низкими порядковыми номерами уже будут выполнены.
После установки службы модуль уведомляет контроллер, делает кратковременную паузу и запускает дочерний процесс, который запускает перемещенный имплант. И установщик, и его дочерний процесс завершаются, если выполнение завершается с ошибкой. В случае успеха новый процесс начинает работу с использованием постоянного пути к файлу. Перемещенный экземпляр распознает, что он уже установлен, и не повторяет изменения файловой системы.
Пути установки и имя службы маскируются под легитимные компоненты, связанные с часовыми поясами Linux. Код обеспечения постоянного доступа не содержит механизма повышения привилегий, поэтому успешная установка указывает на то, что имплант был выполнен с достаточными правами для записи в каталоги /lib и /etc. В корпоративных системах Linux или сетевых устройствах доступ на запись в эти каталоги обычно требует прав root или аналогичного привилегированного контекста выполнения.
Командование и управление
Cyclops Blink взаимодействует со своей инфраструктурой C2 через исходящие TCP-соединения, защищенные TLS. Образцы, проанализированные исследователями CTU, содержат жестко закодированный адрес C2 89[.]34[.]96[.]56 и пытаются установить соединение через TCP-порт 43856 или 49172. Контроллер применяет десятисекундные таймауты отправки и приема сокета и пробует различные комбинации адресов и портов до тех пор, пока рукопожатие TLS не будет успешным. Анализ CTU показывает, что обычная проверка сертификатов TLS отключена, что позволяет импланту устанавливать зашифрованную сессию без проверки сервера C2 через систему доверия публичных сертификатов. После установления TLS-соединения имплант обменивается пользовательским протоколом сетевого приложения вместо использования HTTP.
В импланте содержится строка версии «OpenSSL 3.5.4 30 Sep 2025» и код реализации, соответствующий архитектуре провайдера OpenSSL 3, что указывает на вероятную статическую компоновку с OpenSSL 3.5.4. Дата выпуска служит полезным ограничением по времени сборки, хотя встроенные строки версии могут быть изменены и не определяют дату компиляции образца самостоятельно.
В инцидентах, наблюдавшихся исследователями CTU, имплантат отправляет сигналы на свой C2-сервер один раз в час. Однако контроллер поддерживает модификацию конфигурации связи в режиме реального времени. Как упоминалось в разделе обзора вредоносного ПО, задачи C2 могут заменять активный список IPv4-адресов (до 32 альтернативных адресов), запускать немедленный сигнал, планировать следующее соединение после задержки, заданной оператором, или изменять интервал повторения сигналов. Обновленные адреса C2 и информация о времени хранятся в памяти и распространяются всем зарегистрированным рабочим модулям через запись состояния контроллера фиксированного размера.
Криптографический материал
В дополнение к TLS, контроллер применяет отдельную криптографическую защиту прикладного уровня к выходным данным отдельных модулей, прежде чем передать их в исходящий агрегированный C2-сервер. Такой подход обеспечивает дополнительный уровень конфиденциальности внутри TLS-сессии и шифрует собранные данные — включая сведения о хосте, собранные файлы, результаты сканирования сети и захваченные пакеты — перед передачей по сети. Двоичный файл Cyclops Blink содержит три встроенных криптографических объекта:
- автономный открытый ключ RSA-3072
- закрытый ключ RSA-2048
- соответствующий самоподписанный сертификат X.509
Автономный открытый ключ RSA-3072 связан с защитой исходящих данных C2 на уровне приложения, обеспечиваемой имплантом. Отдельный закрытый ключ RSA-2048 и пара сертификатов могут быть предоставлены рабочим модулям посредством задач контроллера, что указывает на доступность материала для криптографических операций или операций TLS на уровне модуля, а не на то, что это неиспользуемый артефакт сборки. Точное оперативное использование этого сертификата и закрытого ключа каждым модулем пока не установлено.
Образцы, проанализированные исследователями CTU, содержат различные пары ключей RSA-2048 и самоподписанные сертификаты, что указывает на то, что эти элементы не являются фиксированными во всех сборках Cyclops Blink. Это различие может отражать особенности каждой сборки, каждого развертывания или другие факторы, контролируемые оператором, хотя имеющиеся данные не позволяют установить, как часто заменяется данный материал.
Сроки действия сертификатов также не следует интерпретировать как надежные даты разработки или развертывания вредоносного ПО. Поскольку сертификаты являются самоподписанными, их создатели контролируют поля срока действия и могут назначить дату notBefore, предшествующую фактическому созданию сертификата. Поэтому встроенные метаданные сертификата наиболее полезны для сопоставления связанных образцов и выявления криптографических вариаций, а не для установления хронологии кампаний или предоставления надежных сетевых индикаторов.
Сравнение с отчетами NCSC за 2022 год.
Образцы Cyclops Blink, развернутые в 2026 году, сохраняют многие характеристики, описанные в 2022 году, включая архитектуру родительского контроллера, модули разветвленных рабочих узлов, межпроцессное взаимодействие на основе каналов, рандомизированное переключение на резервный сервер управления и контроля, пользовательские протоколы, встроенные криптографические материалы и отличительные модули 0x08 и 0x0F. Однако платформа 2026 года ориентирована на x86-64, а не на PowerPC, использует стандартную систему сохранения состояния SysV вместо модификации прошивки, специфичной для WatchGuard, включает реструктурированный набор модулей и добавляет активное сканирование сети и программируемый мониторинг пакетов. В таблице 4 приведено краткое описание этих различий.
| Характерный | Образцы NCSC 2022 года | Образцы 2026 года |
| Целевая платформа | WatchGuard Firebox и, возможно, другие сетевые устройства для малых офисов/домашних офисов (SOHO). | Обнаружено на устройствах Cisco FMC; скомпилировано в 64-битные файлы ELF для Linux x86-64 с потенциальной совместимостью с другими подходящими средами Linux. |
| Архитектура | 32-битный PowerPC, Linux ELF с порядком байтов big-endian | 64-битный x86-64 Linux ELF с использованием ABI System V AMD64 |
| Встроенные модули | Четыре модуля, поддерживающие разведку хоста, передачу файлов, хранение адресов C2, а также функции обновления и сохранения данных, специфичные для WatchGuard. | Пять модулей, поддерживающих разведку хоста, управление файлами и полезными нагрузками, активное сканирование сети, захват пакетов и обеспечение постоянного присутствия в Linux. |
| Упорство | Модифицирует скрипт запуска WatchGuard и вносит исправления в легитимные образы прошивки, позволяя вирусу выживать после обновлений прошивки. | Копирует имплант в /lib/tz/timezone_check и создает службу инициализации SysV с установочными ссылками для уровней выполнения с 2 по 5. |
| Разведка хоста | Модуль 0x08 собирает информацию об операционной системе, учетной записи, хранилище, интерфейсе и сети. | Модуль 0x08 сохраняет то же назначение и расширяет сбор данных, включая хэши паролей, конфигурацию резолвера, информацию о процессоре и командные строки процессов. |
| Сетевая разведка | Аналогичного встроенного модуля не было задокументировано. | Модуль 0x11 активно сканирует сети IPv4, определяет открытые порты, собирает служебные уведомления и выполняет зондирование, связанное с HTTP и TLS. |
| Наблюдение за дорожным движением | Аналогичного встроенного модуля не было задокументировано. | Модуль 0x12 перехватывает необработанный трафик Ethernet и выборочно сохраняет пакеты, содержащие заданные оператором поисковые запросы. |
Таблица 4: Сравнение версий Cyclops Blink
Сетевые устройства потенциально подвержены риску
Версия Cyclops Blink 2022 года была обнаружена на скомпрометированных устройствах WatchGuard. Вариант 2026 года, скорее всего, представляет угрозу для сетевых устройств на базе x86-64 Linux, обеспечивающих централизованное управление, безопасность, маршрутизацию, удаленный доступ или проверку трафика. Хотя он был обнаружен на устройствах Cisco FMC, имплантат не привязан к какой-либо конкретной платформе производителя. Его универсальная реализация Linux, сохранение состояния в SysV, модульная модель выполнения, работа с необработанными сокетами и использование стандартных интерфейсов Linux позволяют предположить, что он может работать и на других совместимых устройствах после того, как злоумышленник получит достаточные привилегии и передаст исполняемый файл.
Контроллеры SD-WAN, VPN-концентраторы, сетевые оркестраторы и аналогичные платформы управления также следует рассматривать в качестве потенциальных целей, если они используют совместимую среду Linux x86-64. Эти системы имеют ряд общих характеристик с FMC: централизованное администрирование, привилегированный доступ к распределенным устройствам, прозрачность в нескольких сегментах сети и доступ через веб-сервисы, API или SSH.
Атрибуция
Исследователи CTU с высокой степенью уверенности оценивают связь активности системы Cyclops Blink в 2026 году с Россией и с умеренной степенью уверенности — с угрозой со стороны группировки IRON VIKING. Оценка основана главным образом на существенной преемственности на уровне реализации между анализируемым имплантатом и системой Cyclops Blink, которую британские и американские правительственные агентства ранее приписывали связанной с российским ГРУ группировке Sandworm. Исследователи CTU отслеживают эту группировку как IRON VIKING. Более низкая степень уверенности в приписывании этой группы угрозе отражает отсутствие убедительных доказательств, напрямую связывающих IRON VIKING с наблюдаемыми развертываниями в 2026 году.
Рекомендации
В образцах Cyclops Blink 2026 года универсальная функция сохранения состояния SysV устраняет зависимость от прошивки, специфичной для WatchGuard, а активное сканирование сети и выборочный захват пакетов существенно расширяют возможности имплантата по сбору разведывательной информации. Обнаружение на устройствах Cisco FMC подчеркивает риск, связанный с скомпрометированной инфраструктурой управления сетью. Устройства в таком состоянии могут предоставлять доступ к привилегированным сетям управления, обеспечивать видимость в нескольких сегментах сети и предоставлять доверенную платформу для проведения разведки или развертывания дополнительных полезных нагрузок. Архитектура Linux, механизмы сохранения состояния, структура файловой системы, доступные библиотеки и средства контроля безопасности различаются в зависимости от продуктов и версий программного обеспечения. Поэтому организациям следует расширить поиск угроз за пределы выявленной платформы Cisco и изучить совместимые сетевые устройства на базе Linux на наличие документированных индикаторов файловой системы, процессов, сети и криптографии.
Контрмеры и показатели
В ответ на эту угрозу компания Sophos предлагает следующие меры противодействия:
- Linux/Agnt-JG
Индикаторы угроз, представленные в таблице 5, могут быть использованы для обнаружения активности, связанной с этой угрозой. Обратите внимание, что IP-адреса могут быть перераспределены. IP-адрес может содержать вредоносный контент, поэтому перед открытием его в браузере следует оценить риски.
| Индикатор | Тип | Контекст |
| 89[.]34[.]96[.]56 | IP-адрес | Сервер управления C2 «Циклоп Блинк» |
| /lib/tz/timezone_check | Путь к файлу | Используется в версии Cyclops Blink 2026 года. |
| Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:129.0) Gecko/20100101 Chrome/129.0.0 | Агент пользователя | Используется в версии Cyclops Blink 2026 года. |
Таблица 5: Индикаторы этой угрозы
Оцените материал: