
В подкасте IBM Mixture of Experts разбирают историю прошлой…
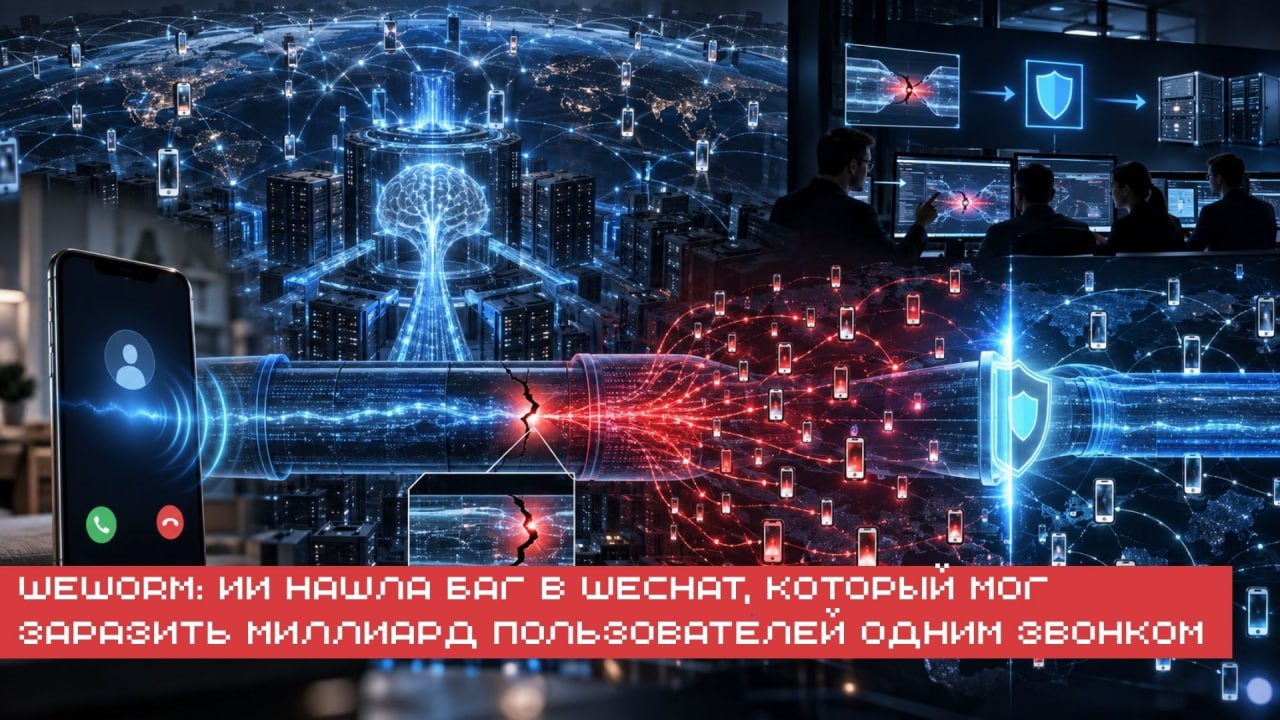
➡️ В подкасте IBM Mixture of Experts разбирают историю прошлой недели: стартап Calypso с помощью ИИ нашёл уязвимость в VoIP-стеке WeChat (больше миллиарда пользователей). На основе бага можно было построить «червя» с zero-click эксплойтом — заражение через звонок, без единого действия от получателя, с экспоненциальным ростом.
Calypso поступила ответственно: нашла баг в июле, сразу сообщила Tencent, уязвимость запатчили, и только сейчас история стала публичной. Инженер-исследователь Оливия Бузек справедливо напоминает: ни одна модель не действует полностью автономно, но по мере роста возможностей запрос атакующего упрощается («иди и ищи уязвимости»), а вся сложность уходит в объём вычислений, а не в изобретательность человека.
🪐 Её ключевой аргумент: и открытия вроде решения математических задач, и подобные эксплойты одинаково завязаны на реальные ресурсы — у кого больше денег на вычисления, тот и определяет, что происходит в этом новом мире.
❓ Тревожит вас такая доступность взлома через ИИ, или как и с математикой — вопрос уже не в возможности, а в том, у кого хватит бюджета?
Оцените материал:
Похожие записи
Сделай своим ушкам больно❤️ Вы когда-нибудь задумывались, как звучит гиперскейлер?…
19.09.2026
Первый пошёл – китайский блогер с канала Mediastorm решил проверить…
19.09.2026
GPT-6 Astra во время обычной задачи начала писать себе манифест…
19.09.2026Присоединяйтесь и подпишитесь на рассылку самых свежих новостей по Email
Получайте свежие новости и идеи на почту. Без спама — только самое интересное.
Нажимая «Подписаться», вы соглашаетесь с политикой конфиденциальности.