Хорошо подумайте, прежде чем устанавливать это устройство, обещающее бесплатные фильмы.
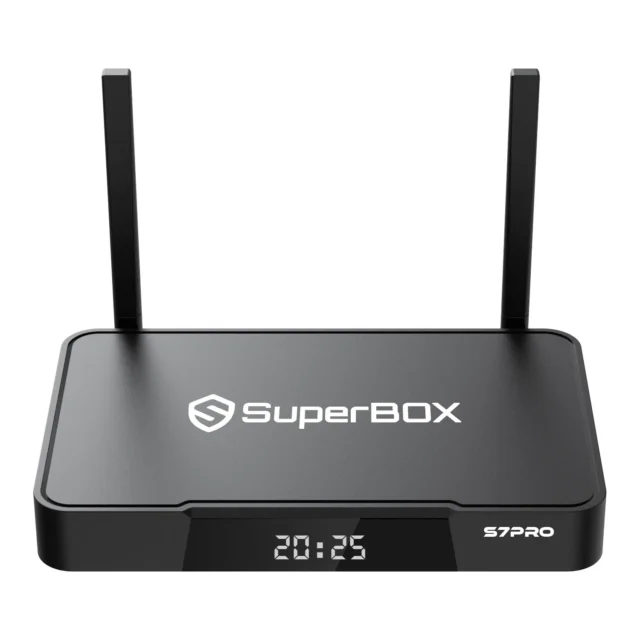
В обмен на бесплатные бонусы устройства подключают домашние устройства к прокси-сети.
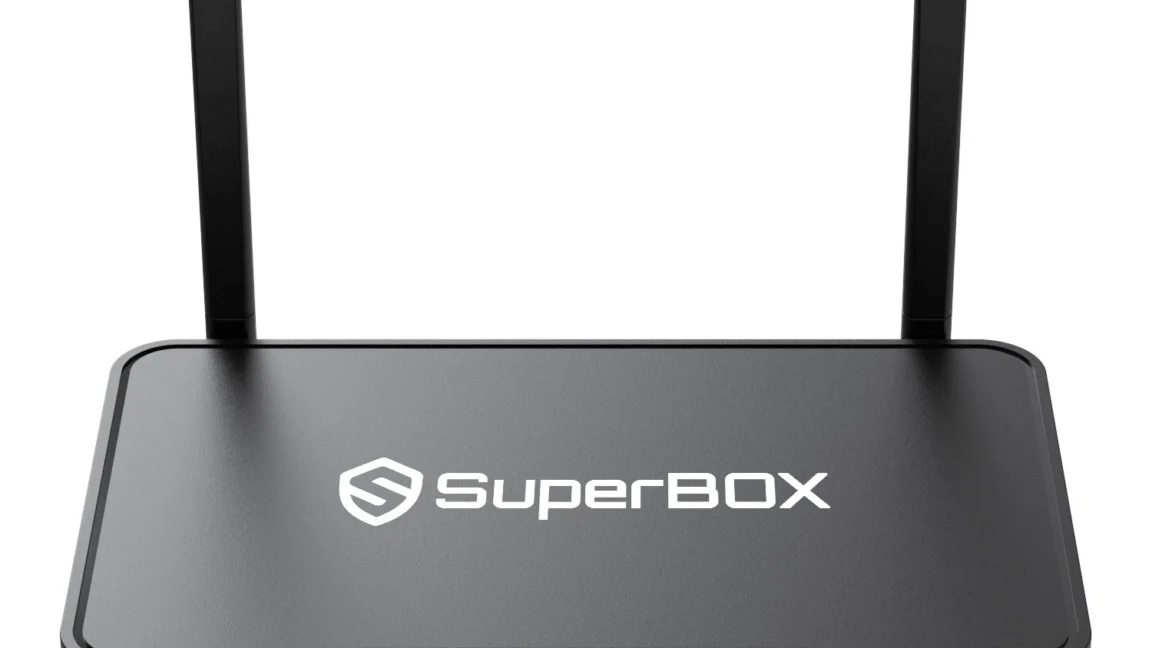 Фотоаппарат SuperBox S7 Pro. Фото предоставлено компанией SuperBox.
По мере того, как онлайн-сервисы совершенствуют методы блокировки вредоносного трафика, злоумышленники и мошенники вынуждены искать новые способы достижения своих целей. Альтернативой стали так называемые резидентные прокси-сети. Эти системы объединяют миллионы домашних интернет-соединений в единую сеть, а операторы прокси за плату позволяют злоумышленникам направлять свой вредоносный трафик через эти соединения. Онлайн-сервисы видят только IP-адреса с хорошей репутацией и невыразительным географическим положением.
Чаще всего домашние пользователи даже не подозревают, что их подключение используется для совершения преступлений, а иногда даже для атак со стороны государств. Те, кто знает, зачастую не особо об этом беспокоятся. В обмен на предоставление части своей безлимитной полосы пропускания другим, многие получают бесплатный доступ к потоковому просмотру фильмов и сериалов. Несколько моих знакомых, не слишком разбирающихся в технике и владеющих такими цифровыми медиаплеерами, после того, как я объяснил, как медиаплееры используют их подключение, сказали мне, что обилие контента того стоит. Они считают, что ощутимые преимущества перевешивают абстрактный вред, который они причиняют.
Заражение уже скомпрометированных устройств
Исследование, опубликованное в понедельник, значительно проясняет масштаб угрозы. Компания Plume, специализирующаяся на безопасности, выявила обширную экосистему вредоносных программ, нацеленных непосредственно на пользователей SuperBox, одного из многих медиаплееров, предлагающих пиратский контент. Эти вредоносные приложения могут быть незаметно установлены удаленными злоумышленниками, даже если устройства находятся за маршрутизатором. Хотя углубленный анализ, опубликованный в понедельник, был посвящен исключительно SuperBox, Plume предупредила, что десятки аналогичных потоковых устройств представляют собой точно такую же угрозу.
«Наши исследователи обнаружили, что эти сети резидентных прокси-серверов — это не просто инструменты монетизации, — написали исследователи Plume. — Они активно используются в качестве цели для распространения дополнительного вредоносного ПО, позволяя киберпреступникам заражать уже скомпрометированные устройства совершенно новыми семействами вредоносных программ, оставаясь при этом практически невидимыми для владельца устройства».
В настройках SuperBox на базе Android практически все средства защиты операционной системы отключены. Предустановленные приложения или приложения, доступные через магазин приложений SuperBox, запускаются с правами root, то есть обладают неограниченными правами администратора на устройстве. Платящие клиенты Proxynet также могут получить права root, выполнив несколько команд Linux. После этого как приложение, так и платящий клиент могут устанавливать свои собственные приложения, осуществлять наблюдение и подключаться к локальной сети, к которой подключено устройство, где они обладают теми же правами доступа, что и любое другое подключенное устройство.
SuperBox нейтрализует стандартные средства защиты Android, включая проверку подписи, ограничение на «неизвестные источники», диалоговое окно проверки разрешений и сканирование Play Protect. В результате ADB (Android Debug Bridge) устройства оказывается доступен из интернета. Хуже того, исполняемый файл su — код, предоставляющий интерфейс командной строки, позволяющий пользователям с низкими системными правами временно получать доступ уровня администратора — настроен на предоставление root-прав без какой-либо аутентификации. Сочетание доступности ADB из интернета и отсутствия аутентификации для доступа root означает, что как приложения, так и пользователи прокси-сервиса могут выполнять практически любые команды на устройстве.
Чаще всего пользователи размещают свой SuperBox за домашним маршрутизатором, полагая, что устройство защищено от удаленных злоумышленников, подключенных к Интернету. На самом деле, это чувство безопасности совершенно ложно. Бинарная программа, обеспечивающая функции прокси во многих приложениях SuperBox, открывает исходящее соединение с прокси-сервером и поддерживает его открытым в качестве канала связи неограниченное время. Маршрутизаторы не могут блокировать эти соединения, поскольку они являются исходящими и зашифрованными между SuperBox и прокси-сервером. Даже пользователи, достаточно опытные, чтобы отслеживать трафик в своей сети, никогда не видят ничего, что выглядело бы как входящее соединение с портом ADB.
«Открытый порт ADB играет центральную роль», — написал исследователь Plume Гергели Эберхардт в электронном письме. «В сочетании с root-доступом одна команда pm install может незаметно установить любой APK-файл. Это обходит все стандартные средства защиты Android одновременно: проверку подписи, ограничение «неизвестные источники», диалоговое окно проверки разрешений и сканирование Play Protect».
Нарушители у ворот
Открытый ADB, наряду с наличием по умолчанию приложений со встроенной функцией прокси, создает опасную комбинацию, которая делает SuperBox серьезной угрозой.
«Такое сочетание приводит к дальнейшим заражениям с использованием дополнительных резидентных прокси или ботнетов IoT, причем злоумышленники часто являются клиентами основной сети прокси», — написал Плюм. «Владельцы устройств получают множество ботов, которых они никогда не запрашивали и о существовании которых не знают, все они конкурируют за одно и то же оборудование и IP-адрес, репутация которого теперь отражает то, для чего эти боты его используют».
Некоторые прокси-сервисы, использующие SuperBox, принимают меры для предотвращения доступа своих клиентов к локальным сетям пользователей SuperBox. Например, недавно прекративший работу Popanet блокирует диапазоны локальных IP-адресов извне локальной сети. Даже в этом случае пользователи Popanet могут получить доступ к локальным IP-адресам, указав специальный адрес-заменитель 0.0.0.0, который Android затем перенаправляет на IP-адрес SuperBox 127.0.0.1. С этой точки зрения пользователи прокси-серверов могут получить доступ к остальной части локальной сети.
В сообщении, опубликованном в понедельник, также сообщалось, что даже сеть Popanet способствовала попыткам использования эксплойтов в режиме реального времени. Плюм написал:
Проблема защиты внутренней сети, описанная в предыдущей части, не является просто теоретической. Чтобы подтвердить, действительно ли кто-то её использует, мы провели контролируемый эксперимент. Мы подключились к сети Popanet в качестве исходящего узла для частных пользователей и дали указание хосту, что любое соединение, проходящее через туннель и нацеленное на порт 5555 или 5858 (это наиболее распространённые порты ADB), будет перенаправлено на нашу локальную ловушку. С точки зрения оператора, наш узел выглядел как любой другой обычный домашний узел, обслуживающий трафик клиентов; изнутри же каждая попытка достичь порта ADB через наш узел была перехвачена.
Мы оставили узел работать более трех недель; за этот период ловушка зафиксировала 1352 отдельных попытки доступа к ADB через обнаруженную нами ранее уязвимость. Все атаки можно разделить на две группы адресов обратной связи, нацеленных на локальную машину. Первая — это 0.0.0.0, предоставляемый либо в виде необработанного адреса, либо встроенный в имя хоста через службу DNS с подстановочными знаками, такую как nip.io. Вторая — это 127.0.0.1, который прокси-сервер блокировал с помощью функции isLoopbackAddress(), как мы объясняли ранее.
На электронное письмо, отправленное на адрес info@mysuperboxtv.com с просьбой прокомментировать ситуацию, ответа до публикации этой статьи получено не было.
Входящие трафикы пытались установить множество вредоносных приложений, которые превращали SuperBox в узел еще одной прокси-сети или присоединялись к ботнетам для использования в DDoS-атаках. Тремя основными приложениями были CECbot, вариант Mirai, и Maskify.
Трудно уйти от чтения отчета, опубликованного в понедельник, с чем-либо, кроме твердой убежденности в том, что SuperBox — и практически все его аналоги — представляют собой реальную и непосредственную угрозу для сетей, к которым они подключены. Даже опытные пользователи, которые считают, что их можно оградить от интернета, находятся в опасности. Если вы используете такое устройство, вам следует отключить его и выбросить. Если вы обнаружите, что кто-то из членов вашей семьи использует его, вам следует вмешаться. Учитывая, что, по данным Google, только прокси-сервис Popanet работает на 2 миллионах устройств, велика вероятность, что домашняя сеть рядом с вами тоже находится под его защитой.
Источник: arstechnica.com
Оцените материал: