
Исследование BI.ZONE показало, что в 93% из более чем 100…

Исследование BI.ZONE показало, что в 93% из более чем 100 проектов по пентесту, AppSec и Red Team специалисты смогли проникнуть во внутренний периметр компаний. В 85% случаев атакующим удалось полностью выполнить поставленные задачи. Причём проверки всё чаще моделируют не абстрактного хакера, а реальные сценарии — через инсайдеров, подрядчиков, цепочки поставок и дочерние структуры.
Отдельная проблема — скорость обнаружения атак: через Wi-Fi Red Team в среднем добирается до цели примерно за два часа, через веб-уязвимости — за две недели. При этом всё больше внимания получают сегменты разработки и ИИ-системы: уязвимости моделей, доступ к корпоративным данным и новые способы взаимодействия ИИ с инфраструктурой становятся самостоятельным классом рисков. Похоже, классического внешнего пентеста уже недостаточно — компаниям приходится проверять, насколько долго атакующий сможет действовать внутри всей экосистемы.
Похожие записи
- Исследование показало, что родители, испытывающие стресс, позволяют детям проводить больше времени за экраном.
- Исследование: Компании часто используют автоматизацию для контроля заработной платы определенных работников.
- Исследование VentureBeat: Где управление агентами ИИ в корпоративной среде еще не догнало прогресс.
Оцените материал:
Похожие записи
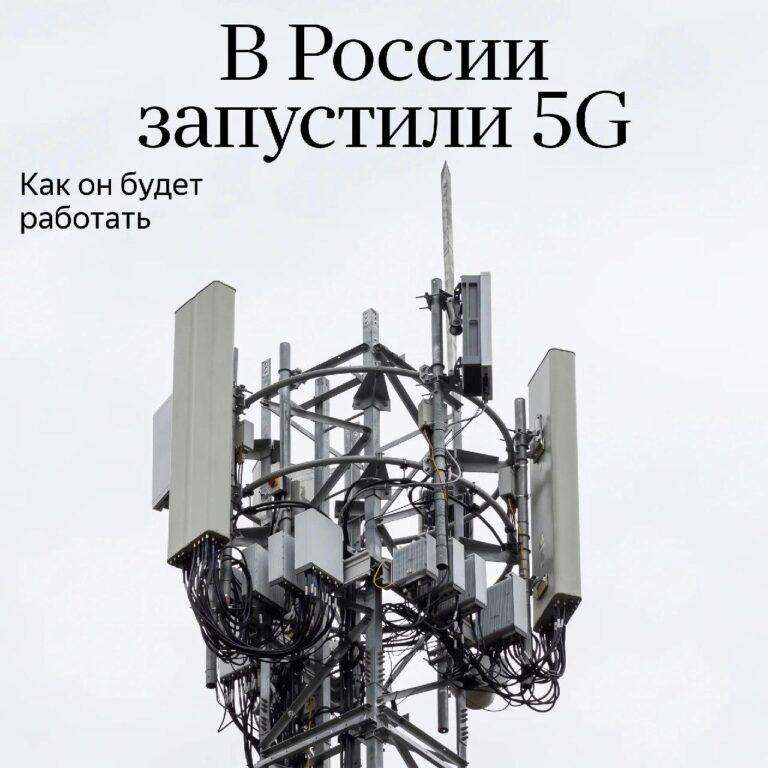
Минцифры объявило о коммерческом запуске 5G в России. Но сеть…
15.09.2026
GPT-6 ASTRA: НОВАЯ ЭРА ИЛИ ОЧЕРЕДНОЙ ХАЙП? 3 сентября, пока…
15.09.2026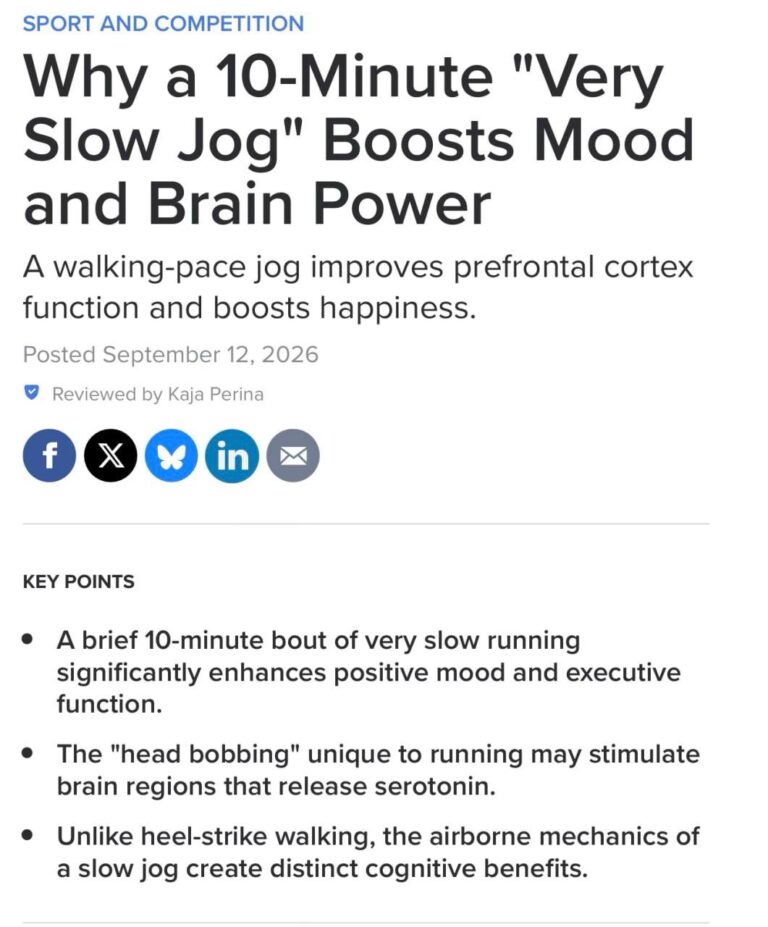
Чтобы РАЗОГНАТЬ мозг, достаточно всего 10 минут бега со скоростью…
15.09.2026Присоединяйтесь и подпишитесь на рассылку самых свежих новостей по Email
Получайте свежие новости и идеи на почту. Без спама — только самое интересное.
Нажимая «Подписаться», вы соглашаетесь с политикой конфиденциальности.