В отрасли XDR и SIEM превратились в категории. Sophos же превратил их в результаты.
В течение многих лет в индустрии кибербезопасности размывались границы между XDR и SIEM. По мере сближения возможностей организациям приходилось пытаться объединить разрозненные решения для обеспечения безопасности и соответствия нормативным требованиям, часто перемещая одни и те же данные между различными инструментами, рабочими процессами и командами.
Перед командами безопасности сейчас стоит более сложная задача, чем когда-либо: быстрее выявлять и расследовать угрозы, автоматизировать действия по реагированию и сохранять растущие объемы данных. Помимо этого, необходимо восстанавливать активность в различных системах, вручную сопоставлять события и устранять разрывы между операционными требованиями и требованиями соответствия.
Ценообразование, напрямую связанное с объемом загружаемых данных, создало еще одну проблему. По мере роста объемов данных организациям приходилось выбирать между большей прозрачностью, хранением и стоимостью, даже когда исторический контекст мог оказаться критически важным во время расследования, аудита или анализа инцидента.
В Sophos мы считаем, что дискуссия сосредоточена не на том, на чём нужно.
Вопрос не в том, нужна ли организации система XDR или SIEM. Вопрос в том, должны ли операции по обеспечению безопасности и соблюдению нормативных требований изначально требовать отдельных решений, отдельных рабочих процессов и отдельных основ данных.
Мы так не считаем. Работа другая. Данные не обязательно должны быть другими.
Разработано с учетом результатов и основано на общем контексте.
Когда Sophos приобрела Secureworks в 2025 году, мы объединили два наиболее влиятельных направления в сфере кибербезопасности. Это дало нам возможность переосмыслить взаимодействие между операциями по обеспечению безопасности и соблюдением нормативных требований.
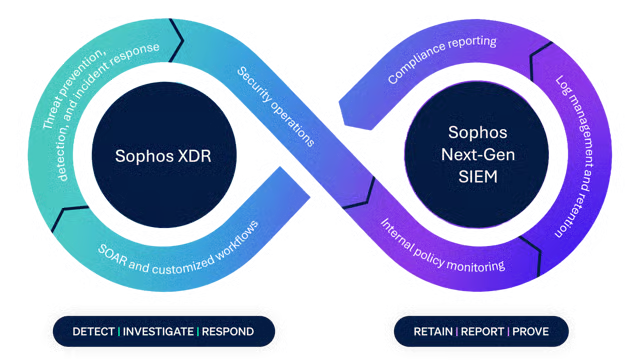
Вместо того чтобы заставлять организации рассматривать XDR и SIEM как отдельные платформы данных, Sophos Fusion объединяет их посредством общего контекста, при этом ставя во главу угла результаты в области безопасности.
В Sophos Fusion, самой полной в отрасли системе киберзащиты, телеметрия от Sophos и сторонних контрольных точек поступает в единое контекстное хранилище. Возможности обеспечения безопасности используют этот контекст для обнаружения угроз, расследования активности, автоматизации рабочих процессов и ускорения реагирования. Возможности обеспечения соответствия требованиям используют ту же основу для поддержки долгосрочного хранения данных, отчетности и предоставления доказательств.
Разные результаты. Общий контекст. Единая система киберзащиты.
Безопасность остается в центре внимания.
Организациям не должно быть необходимости устанавливать отдельную систему SIEM для доступа к возможностям, необходимым для эффективного обеспечения безопасности.
Sophos XDR на базе Secureworks предоставляет аналитикам возможности, необходимые для обнаружения, расследования и реагирования. Анализ обнаружения с помощью ИИ и поиск на естественном языке помогают командам быстрее понимать активность. Контекстно-ориентированные кейсы объединяют связанные доказательства и информацию об угрозах. Встроенная автоматизация, рабочие процессы SOAR, действия по реагированию и более 500 интеграций со сторонними сервисами помогают аналитикам переходить от обнаружения к локализации без необходимости вручную собирать информацию о реагировании с помощью разрозненных инструментов.
Эти возможности должны быть включены в XDR, поскольку они напрямую способствуют повышению уровня безопасности. Соответствие требованиям основывается на этом фундаменте безопасности, а не конкурирует с ним.
Sophos Next-Gen SIEM помогает организациям сохранять, сообщать и подтверждать информацию. Гибкий сбор данных и анализаторы с поддержкой ИИ позволяют использовать уникальные телеметрические данные, устаревшие, региональные и разработанные внутри компании источники. Сохраненные данные остаются структурированными и доступными для поиска, что поддерживает отчетность о соответствии требованиям и добавляет исторический контекст к операциям безопасности, уже выполняемым в Sophos XDR или Sophos MDR.
Ценообразование, основанное на количестве пользователей и серверов, а не на объеме данных, помогает организациям сохранять необходимые им данные, не превращая каждое увеличение прозрачности в увеличение затрат. Это означает меньше компромиссов между безопасностью, соответствием требованиям и бюджетом, а также доступ к историческому контексту, когда он необходим аналитикам, аудиторам или специалистам по реагированию на инциденты.
Более ясный путь вперед
В индустрии кибербезопасности годами размывались границы между XDR и SIEM. Организации пытались определить, нужно ли им одно решение, другое или оба.
Компания Sophos применяет другой подход.
В рамках Sophos Fusion, Sophos XDR и Sophos Next-Gen SIEM разработаны с учетом потребностей организаций, а не границ между категориями продуктов. Группы безопасности могут обнаруживать, расследовать и реагировать. Группы по обеспечению соответствия могут хранить, сообщать и доказывать информацию. Обе системы работают на основе одних и тех же данных и контекста в рамках единой системы киберзащиты.
Sophos XDR на базе Secureworks и Sophos Next-Gen SIEM теперь общедоступны в составе Sophos Fusion. Существующие клиенты Sophos XDR и Sophos MDR могут добавить Sophos Next-Gen SIEM в свою среду. Новые клиенты могут использовать Sophos XDR с Next-Gen SIEM или объединить Next-Gen SIEM с Sophos MDR для полностью управляемого круглосуточного обнаружения и реагирования с поддержкой расширенного исторического контекста.
Если вы хотите усилить безопасность, упростить соблюдение нормативных требований или объединить эти два аспекта за счет общего контекста, посетите Sophos.com/NG-SIEM или свяжитесь с представителем Sophos, чтобы узнать больше.
Похожие записи
Оцените материал:
Присоединяйтесь и подпишитесь на рассылку самых свежих новостей по Email
Получайте свежие новости и идеи на почту. Без спама — только самое интересное.
Нажимая «Подписаться», вы соглашаетесь с политикой конфиденциальности.